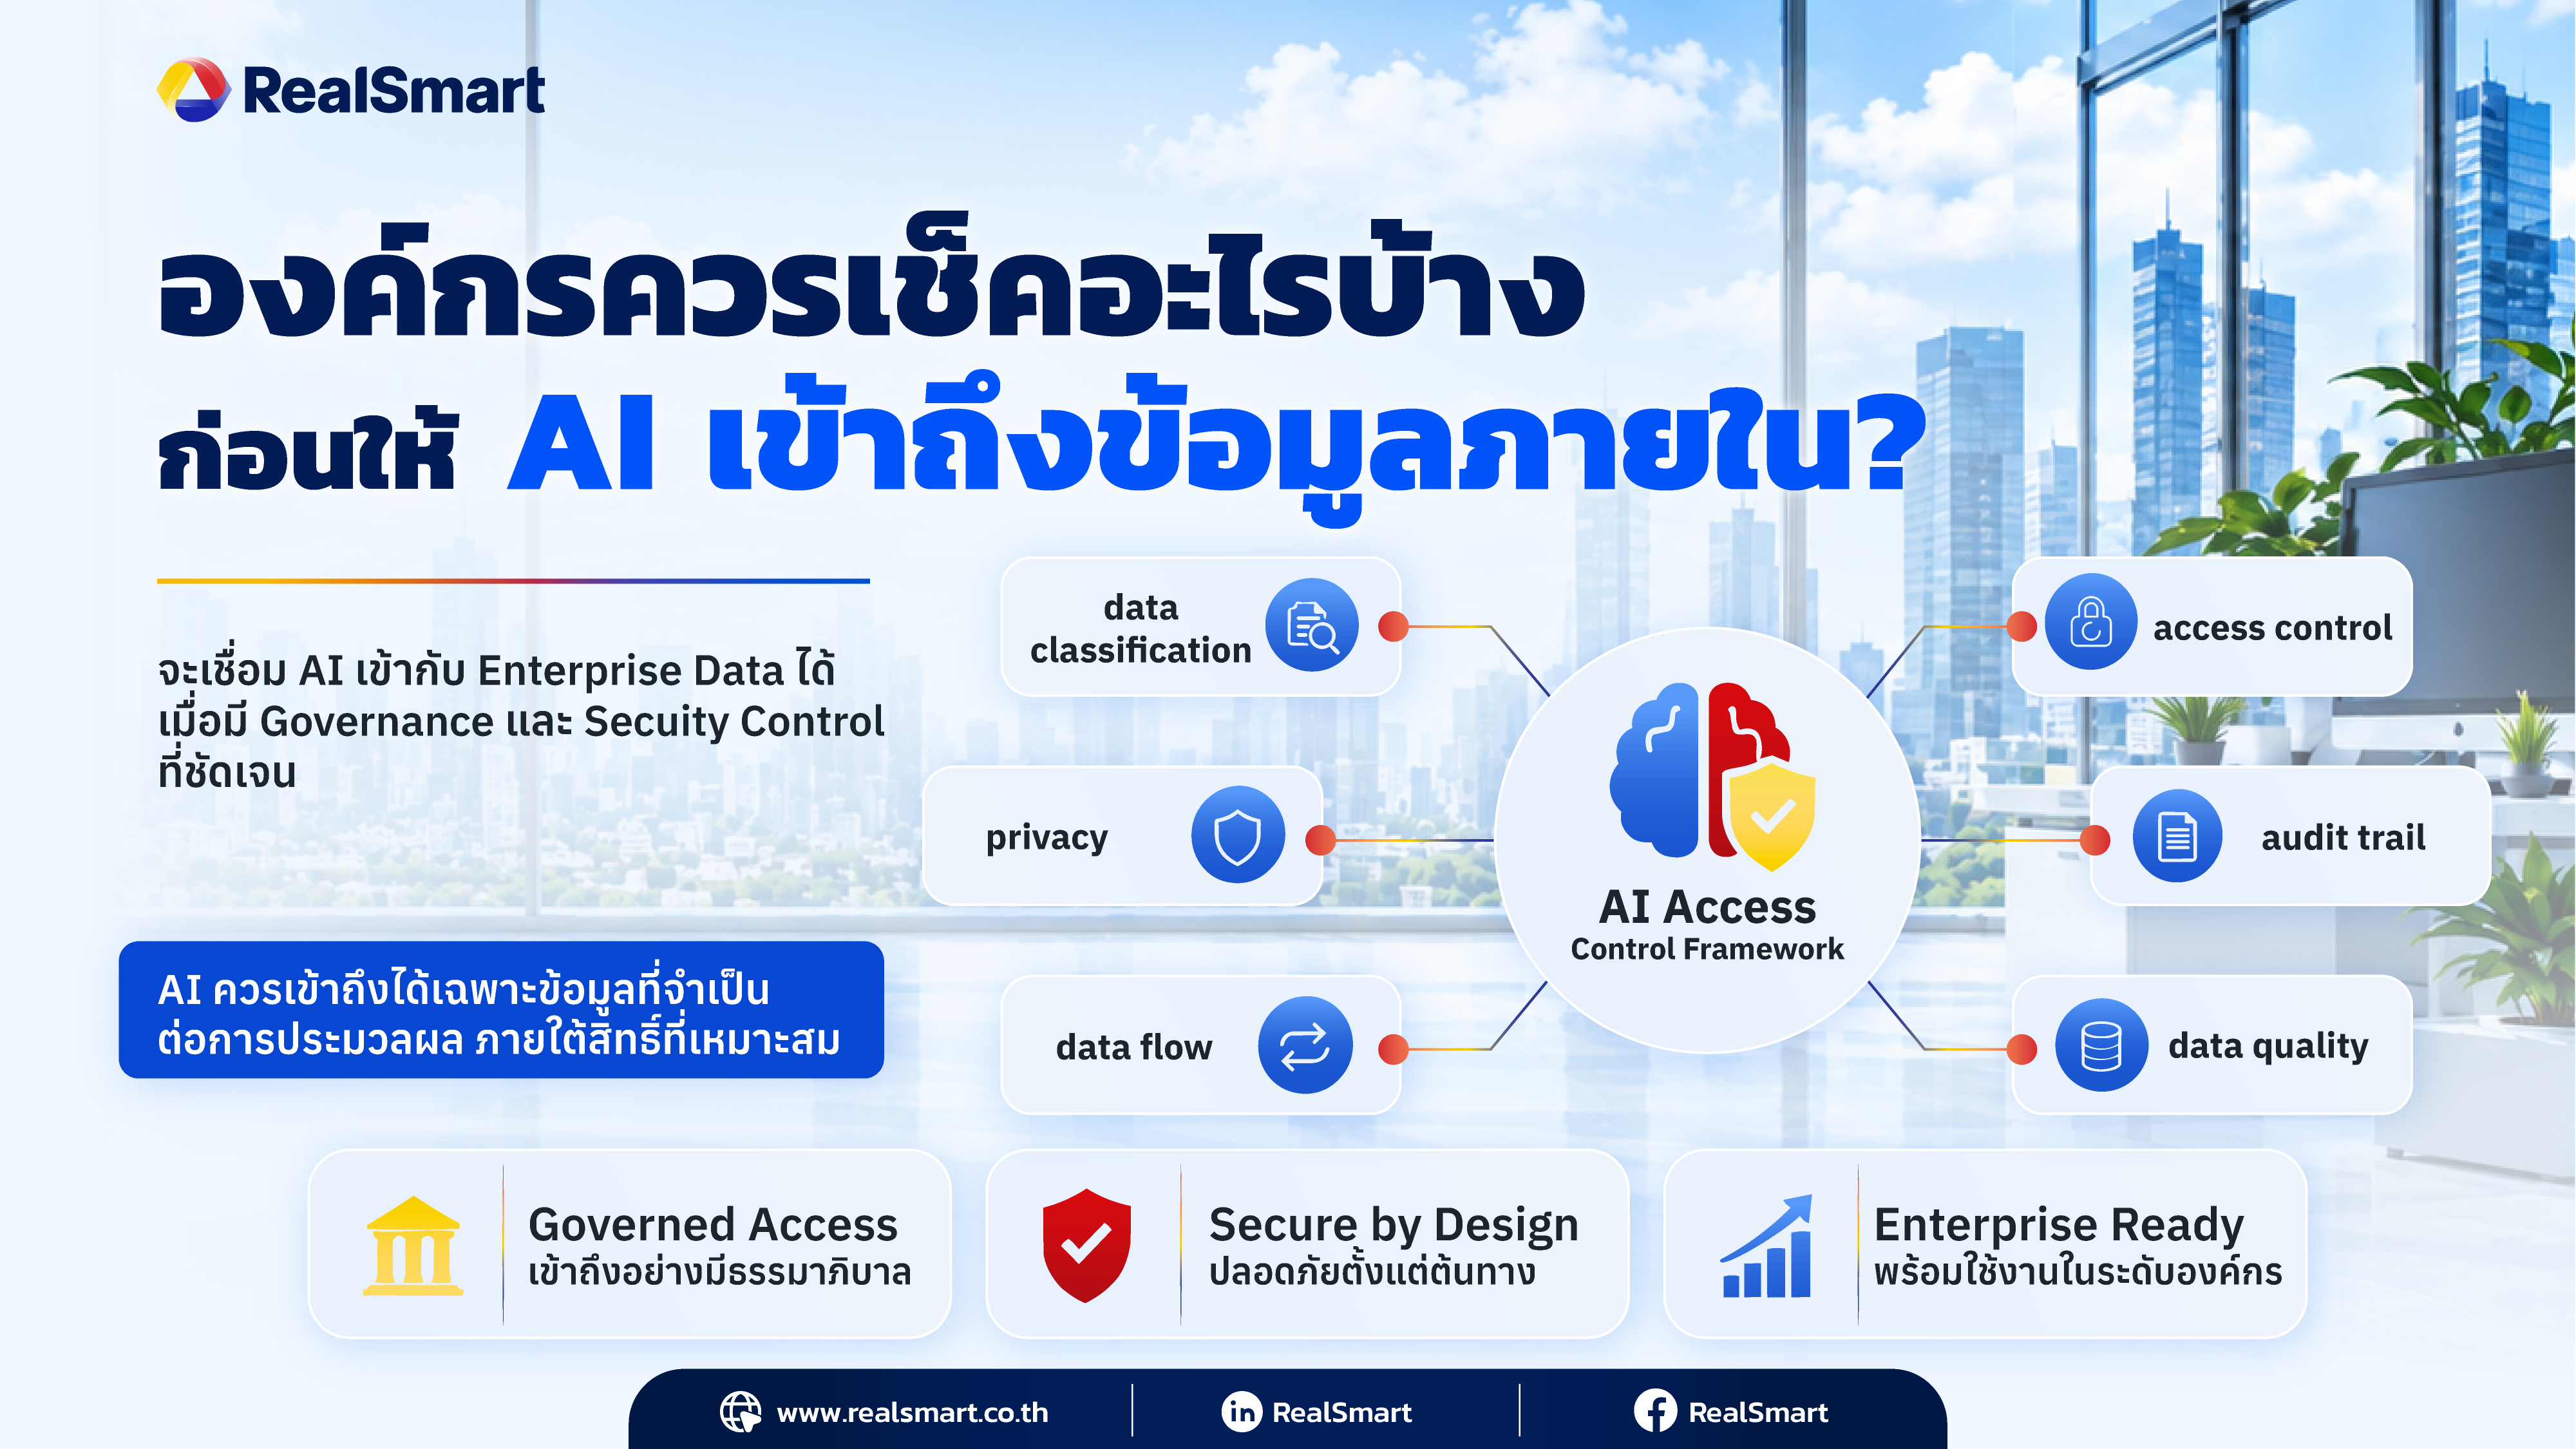

การนำ AI เข้ามาเชื่อมต่อกับข้อมูลภายในองค์กรกำลังเปลี่ยนจาก Use Case ทดลอง ไปสู่ส่วนหนึ่งของ Enterprise Architecture มากขึ้น ทั้งการค้นหาองค์ความรู้ภายใน การวิเคราะห์ข้อมูล การช่วยตัดสินใจ และการทำงานร่วมกับระบบ Core Business
เมื่อ AI เริ่มเข้าถึงข้อมูลจริงขององค์กร ความท้าทายจึงไม่ได้อยู่ที่ประสิทธิภาพของ Model เพียงอย่างเดียว แต่รวมถึงการกำหนดขอบเขตการเข้าถึงข้อมูล การควบคุมสิทธิ์ การจัดการข้อมูลส่วนบุคคล ความสามารถในการตรวจสอบย้อนหลัง และความสอดคล้องกับนโยบายด้าน Security และ Governance ขององค์กร
สำหรับองค์กรขนาดใหญ่ คำถามสำคัญจึงไม่ใช่เพียงว่า “AI ทำอะไรได้บ้าง” แต่คือ “AI จะทำงานภายใต้โครงสร้างการควบคุมขององค์กรได้อย่างไร”
เริ่มจาก Data Classification ก่อนเปิดสิทธิ์ให้ AI
ก่อนเชื่อม AI เข้ากับข้อมูลภายใน องค์กรควรมีความชัดเจนก่อนว่าข้อมูลประเภทใดจะถูกนำมาใช้ และข้อมูลแต่ละประเภทมีระดับความสำคัญแตกต่างกันอย่างไร
ข้อมูลทั่วไปสำหรับการปฏิบัติงาน ข้อมูลลูกค้า ข้อมูลส่วนบุคคล ข้อมูลทางการเงิน เอกสารเชิงกลยุทธ์ หรือข้อมูลที่อยู่ภายใต้ข้อกำหนดทางกฎหมาย ไม่ควรถูกจัดการภายใต้นโยบายเดียวกันทั้งหมด
การกำหนด Data Classification ที่ชัดเจนช่วยให้องค์กรสามารถกำหนดได้ว่า AI ควรเข้าถึงข้อมูลใด ภายใต้เงื่อนไขใด และ Use Case ใดจำเป็นต้องมีมาตรการควบคุมเพิ่มเติม
ประเด็นนี้มีความสำคัญอย่างยิ่งเมื่อ AI ถูกเชื่อมต่อกับหลาย Data Source เพราะความเสี่ยงไม่ได้ขึ้นอยู่กับข้อมูลแต่ละระบบเพียงอย่างเดียว แต่ยังเกิดจากความสามารถของ AI ในการเชื่อมโยงข้อมูลจากหลายแหล่งเข้าด้วยกัน
Access Control ต้องทำงานในระดับเดียวกับระบบองค์กร
Enterprise AI ไม่ควรสร้างช่องทางใหม่ที่ทำให้ผู้ใช้งานเข้าถึงข้อมูลเกินกว่าสิทธิ์ที่ได้รับในระบบเดิม หากพนักงานไม่มีสิทธิ์เข้าถึงข้อมูลบางประเภทในระบบต้นทาง การถามข้อมูลผ่าน AI ก็ไม่ควรทำให้ข้อจำกัดดังกล่าวหายไป
องค์กรจึงควรประเมินว่า AI Solution รองรับการกำหนดสิทธิ์ตาม Role, User Group, Data Source หรือระดับความลับของข้อมูลได้มากน้อยเพียงใด รวมถึงสามารถทำงานร่วมกับ Identity และ Access Management ที่องค์กรใช้อยู่ได้หรือไม่ ในระดับ Enterprise การควบคุมสิทธิ์ไม่ได้เป็นเพียง Feature ของระบบ แต่เป็นส่วนหนึ่งของ Architecture ที่ต้องออกแบบตั้งแต่ต้น
ต้องเห็นภาพ Data Flow ตั้งแต่ต้นทางถึงปลายทาง
ก่อนนำ AI มาใช้งานจริง องค์กรควรสามารถตอบได้อย่างชัดเจนว่าข้อมูลถูกส่งผ่านระบบใด ประมวลผลที่ใด มีการจัดเก็บหรือ Cache ข้อมูลหรือไม่ และมี Third Party ใดเข้ามาเกี่ยวข้องกับกระบวนการดังกล่าว
ประเด็นเหล่านี้ควรถูกพิจารณาในระดับ Data Flow และ System Architecture มากกว่าการประเมินจากหน้าจอหรือ Feature ของผลิตภัณฑ์
สำหรับองค์กรที่มีข้อกำหนดด้าน Data Residency, Privacy หรือ Regulatory Compliance รูปแบบการประมวลผลข้อมูลอาจมีผลโดยตรงต่อการตัดสินใจเลือก Solution ดังนั้น การประเมิน Enterprise AI ควรรวมถึงความโปร่งใสของ Architecture และความสามารถในการควบคุมเส้นทางของข้อมูลตลอดทั้งกระบวนการ
ต้องแยกให้ชัดระหว่าง Data Usage และ Model Training
อีกหนึ่งประเด็นที่องค์กรควรกำหนดให้ชัดเจนคือ ข้อมูลภายในถูกนำไปใช้เพื่ออะไร และมีขอบเขตการใช้งานอย่างไร การนำข้อมูลมาใช้ประกอบการตอบคำถาม การทำ Retrieval หรือการประมวลผลภายใน Use Case ไม่ควรถูกตีความว่าเป็นสิ่งเดียวกับการนำข้อมูลไปใช้ฝึกหรือปรับปรุง Model
องค์กรจึงควรตรวจสอบนโยบายของผู้ให้บริการและ Architecture ที่เลือกใช้ให้ชัดเจนว่า ข้อมูลถูกนำไปใช้ในลักษณะใด มีการนำไปใช้ซ้ำหรือไม่ และสามารถกำหนดข้อจำกัดในการใช้ข้อมูลได้ในระดับใด สำหรับข้อมูลที่มีความอ่อนไหวสูง ประเด็นนี้ควรถูกระบุเป็น Requirement ตั้งแต่ขั้นตอนออกแบบโครงการ ไม่ใช่ตรวจสอบภายหลัง
Governance ต้องครอบคลุมทั้ง Input, Output และการใช้งานจริง
การควบคุม Enterprise AI ไม่ได้จบที่การกำหนดว่าใครสามารถ Login เข้าใช้ระบบได้ องค์กรควรมองต่อไปถึงการควบคุมสิ่งที่ผู้ใช้งานสามารถถามได้ ข้อมูลที่ AI สามารถนำมาใช้ประกอบคำตอบ และ Output ที่สามารถนำไปใช้งานต่อได้
ในบาง Use Case คำตอบของ AI อาจถูกใช้เป็นเพียงข้อมูลประกอบการตัดสินใจ แต่ในบางกรณีอาจถูกนำไป Trigger Workflow หรือกระบวนการทางธุรกิจโดยตรง ระดับของ Governance จึงควรแตกต่างกันตามผลกระทบของ Use Case ยิ่ง AI เข้าใกล้กระบวนการที่มีผลต่อธุรกิจมากขึ้น องค์กรยิ่งจำเป็นต้องกำหนด Control Point ที่ชัดเจน รวมถึง Human Oversight ในจุดที่มีความเสี่ยงสูง
Auditability ต้องเป็น Requirement ตั้งแต่ต้น
เมื่อ AI ถูกนำไปใช้ในระดับองค์กร ความสามารถในการตรวจสอบย้อนหลังมีความสำคัญไม่ต่างจากระบบ Enterprise อื่น องค์กรควรสามารถตรวจสอบได้ว่าใครใช้งานระบบ เมื่อใด มีการเข้าถึงข้อมูลประเภทใด และในกรณีที่เกิดคำตอบผิดพลาดหรือเหตุการณ์ผิดปกติ สามารถย้อนกลับไปวิเคราะห์สาเหตุได้หรือไม่
Audit Trail มีความสำคัญทั้งในมุม Security, Compliance และ Operational Governance เพราะช่วยให้องค์กรสามารถติดตามพฤติกรรมการใช้งาน ตรวจสอบเหตุการณ์ที่ผิดปกติ และปรับปรุงนโยบายการใช้งานได้อย่างเป็นระบบ
สำหรับองค์กรที่อยู่ภายใต้ข้อกำหนดด้าน Regulatory การมีระบบที่ตรวจสอบไม่ได้อาจกลายเป็นข้อจำกัดสำคัญในการขยาย AI ไปสู่ Production
Data Governance ต้องพิจารณาคุณภาพข้อมูลด้วย
ความเสี่ยงของ Enterprise AI ไม่ได้มีเพียง Data Leakage หรือ Unauthorized Access หาก AI ใช้ข้อมูลที่ไม่เป็นปัจจุบัน เอกสารผิดเวอร์ชัน หรือข้อมูลที่ไม่มีเจ้าของชัดเจน ผลลัพธ์ที่ได้ก็อาจส่งผลต่อคุณภาพของการตัดสินใจเช่นเดียวกัน
ดังนั้น การเตรียม Data สำหรับ AI จึงควรครอบคลุมเรื่อง Data Quality, Data Ownership, Data Lineage และการจัดการ Version ของข้อมูลสำคัญ ในบาง Use Case องค์กรอาจจำเป็นต้องกำหนดว่า AI สามารถอ้างอิงข้อมูลจากแหล่งใด และผู้ใช้งานสามารถตรวจสอบ Source ของคำตอบได้หรือไม่ การควบคุมคุณภาพของข้อมูลจึงเป็นส่วนหนึ่งของ AI Governance ไม่ใช่เพียงงานด้าน Data Management แยกออกมาอีกส่วนหนึ่ง
Security by Design สำคัญกว่าการเพิ่ม Security ภายหลัง
Enterprise AI ที่ถูกออกแบบโดยเริ่มจาก Functionality ก่อน แล้วค่อยเพิ่ม Security ในภายหลัง มักทำให้ Architecture ซับซ้อนขึ้นเมื่อระบบเริ่ม Scale
แนวทางที่เหมาะสมกว่าคือการนำ Security, Privacy และ Governance เข้ามาเป็น Design Requirement ตั้งแต่ต้น ตั้งแต่การกำหนด Data Scope การเชื่อมต่อระบบ การจัดการสิทธิ์ ไปจนถึง Logging และ Monitoring ควรถูกออกแบบพร้อมกับ Use Case ทางธุรกิจ แนวคิดนี้ช่วยให้องค์กรสามารถ Scale AI ได้โดยไม่ต้องกลับมาแก้โครงสร้างพื้นฐานทุกครั้งที่มีการเพิ่ม Data Source หรือขยายไปยังกลุ่มผู้ใช้งานใหม่
AI Partner ต้องผ่านการประเมินมากกว่าเรื่อง Technology Capability
สำหรับ Enterprise AI ความสามารถของ Model หรือ Feature ไม่ควรเป็นเกณฑ์เดียวในการเลือกผู้ให้บริการ องค์กรควรพิจารณาความพร้อมด้าน Information Security, Privacy Management, Software Development Process และกระบวนการดูแลระบบในระยะยาวควบคู่กันไป
RealSmart ได้รับมาตรฐาน ISO ที่ครอบคลุมทั้งระบบบริหารงานคุณภาพ ความมั่นคงปลอดภัยสารสนเทศ การบริหารจัดการข้อมูลส่วนบุคคล และมาตรฐานกระบวนการพัฒนาซอฟต์แวร์ ซึ่งสะท้อนแนวทางในการออกแบบและให้บริการ AI Solutions ภายใต้กรอบการทำงานระดับองค์กร